从一门实战课到一套工程方法论:我是如何“验证” DDD 与 CQRS 的
核心摘要(TL;DR):最初,我只是为了搞清楚领域驱动设计(DDD)在真实代码里到底怎么落地,找来了一门基于 Java 与 CQRS 的 Udemy 实战课程。但我没有按部就班地照抄讲师的代码,而是先与 Gemini 共建了一套高阶研发周期标准,再用 Shopify 的 Toxiproxy 与 ArchUnit 对课程源码发起故障注入审计,实证揭露了三项致命账本缺陷( $500.00 双写脑裂漂移、-\60.00 并发透支竞争、以及 +\250.00 消息重放引发的幽灵资金),随后用 Go 1.22 与 PostgreSQL 16 完成了根因重构,并最终将这套探索流程沉淀为
tdpm-sdd-governanceAntigravity 插件。
1. 起点:一个实战项目与一次追问
一切都始于一个非常朴素的工程问题:领域驱动设计(DDD)在真实的分布式系统里到底该怎么落地?
市面上大多数讲 DDD 的资料往往走向两个极端:要么停留在高空概念,反复谈论“统一语言(Ubiquitous Language)”和“限界上下文(Bounded Context)”,却看不到一行真正跑在网络上的代码;要么一上来就堆砌代码注解和目录结构,却从不解释为什么边界要这样划分。为了打破这种隔阂,我从 Udemy 上找来了一门动手实战课——《Java Microservices: CQRS & Event Sourcing with Kafka》。整个仓库包含 65 个 Java 源文件,横跨 cqrs.core、account.common、account.cmd 和 account.query 四个模块,写模型使用 MongoDB(:27017)作为事件存储(Event Store),中间通过 Apache Kafka(:9092)传递领域事件,读模型则落盘在 PostgreSQL(:5432)中。
但在顺着课程推进的过程中,我越来越觉得不对劲。代码里确实集齐了所有眼熟的词汇——AccountAggregate、BaseEvent、CommandDispatcher、EventStoreRepository——但各个模块之间的边界却异常模糊。为什么核心余额校验会被写在命令处理器(Command Handler)里?为什么同一个银行账户的开户、存款、提现、销户会被拆成四个彼此独立的 Kafka Topic(OpenAccountEvent、FundsDepositedEvent、FundsWithdrawnEvent、CloseAccountEvent)并发投递?
当我停下手里的代码,带着这些疑问向 Gemini 追问现代工程实践中究竟是如何践行 DDD 时,迷雾终于散开了。原来我此前只看到了孤立的战术级 DDD(Tactical DDD),却完全缺失了顶层的战略级 DDD(Strategic DDD):
- 战略级 DDD(宏观边界层 —— 必须在写代码前优先定义):在创建任何一个类、结构体或数据库表之前,战略级 DDD 负责回答*“什么逻辑应该放在一起,为什么”*。它将业务能力划分为核心域(Core)、支撑域(Supporting)与通用域(Generic),锁定统一语言词汇表,并通过防腐层(ACL)、开放主机服务(OHS)与发布语言(Published Language)明确定义限界上下文之间的上下游契约。
- 战术级 DDD(微观实现层 —— 受战略边界严格约束):只有当限界上下文的边界被封印之后,聚合根(Aggregate)、实体(Entity)、值对象(Value Object)、**领域事件(Domain Event)和仓储端口(Repository Port)**才真正具备意义。聚合根绝不是一个挂满 Getter/Setter 的数据容器,而是强制守护业务不变量(Invariants)的事务一致性边界。
一旦抽掉了战略级 DDD 的边界约束,战术级 DDD 就会瞬间退化为徒增复杂度的样板代码。
2. 更深层的驱动力:用自建标准去“审计”他人,而非被动跟学
我不愿意把这门课当成“照抄代码跑通就算学会”的教程,背后还有一个更深层的驱动力。在过去一年多的时间里,我一直在持续跟进并实践 API 契约方法论——用 OpenAPI 3.1 定义同步调用边界,用 AsyncAPI 3.0 约束异步事件流。我所做的这一切积累,其实都指向同一个目标:为即将全面到来的智能体开发(Agentic Development)打下坚实的架构底座。
在与 AI 编码智能体协作时,工程师的瓶颈早已不再是敲键盘的速度,而是规范定义的精确度与架构边界的治理能力。如果你只是笼统地让 AI “写一个基于 CQRS 的银行账户微服务”,它会毫不犹豫地生成几千行看似工整、甚至能跑通 Happy-Path 单元测试的代码,但底下却埋藏着致命的分布式一致性漏洞。
因此,我彻底反转了传统的学习路径:
- 先与大模型共建高阶工程标准:我不从讲师的源码出发,而是先借助 LLM 将战略级 DDD、战术级 DDD 以及 OpenAPI/AsyncAPI 契约方法论融合成一套阶段门禁分明(Stage-Gated)的高阶研发周期标准。
- 用自建标准反向“审计”他人作品来验证学习成果:标准立住之后,我掉过头来,拿这套标尺去逐行**审计(Audit)**讲师那 65 个文件的 Java CQRS 代码库。
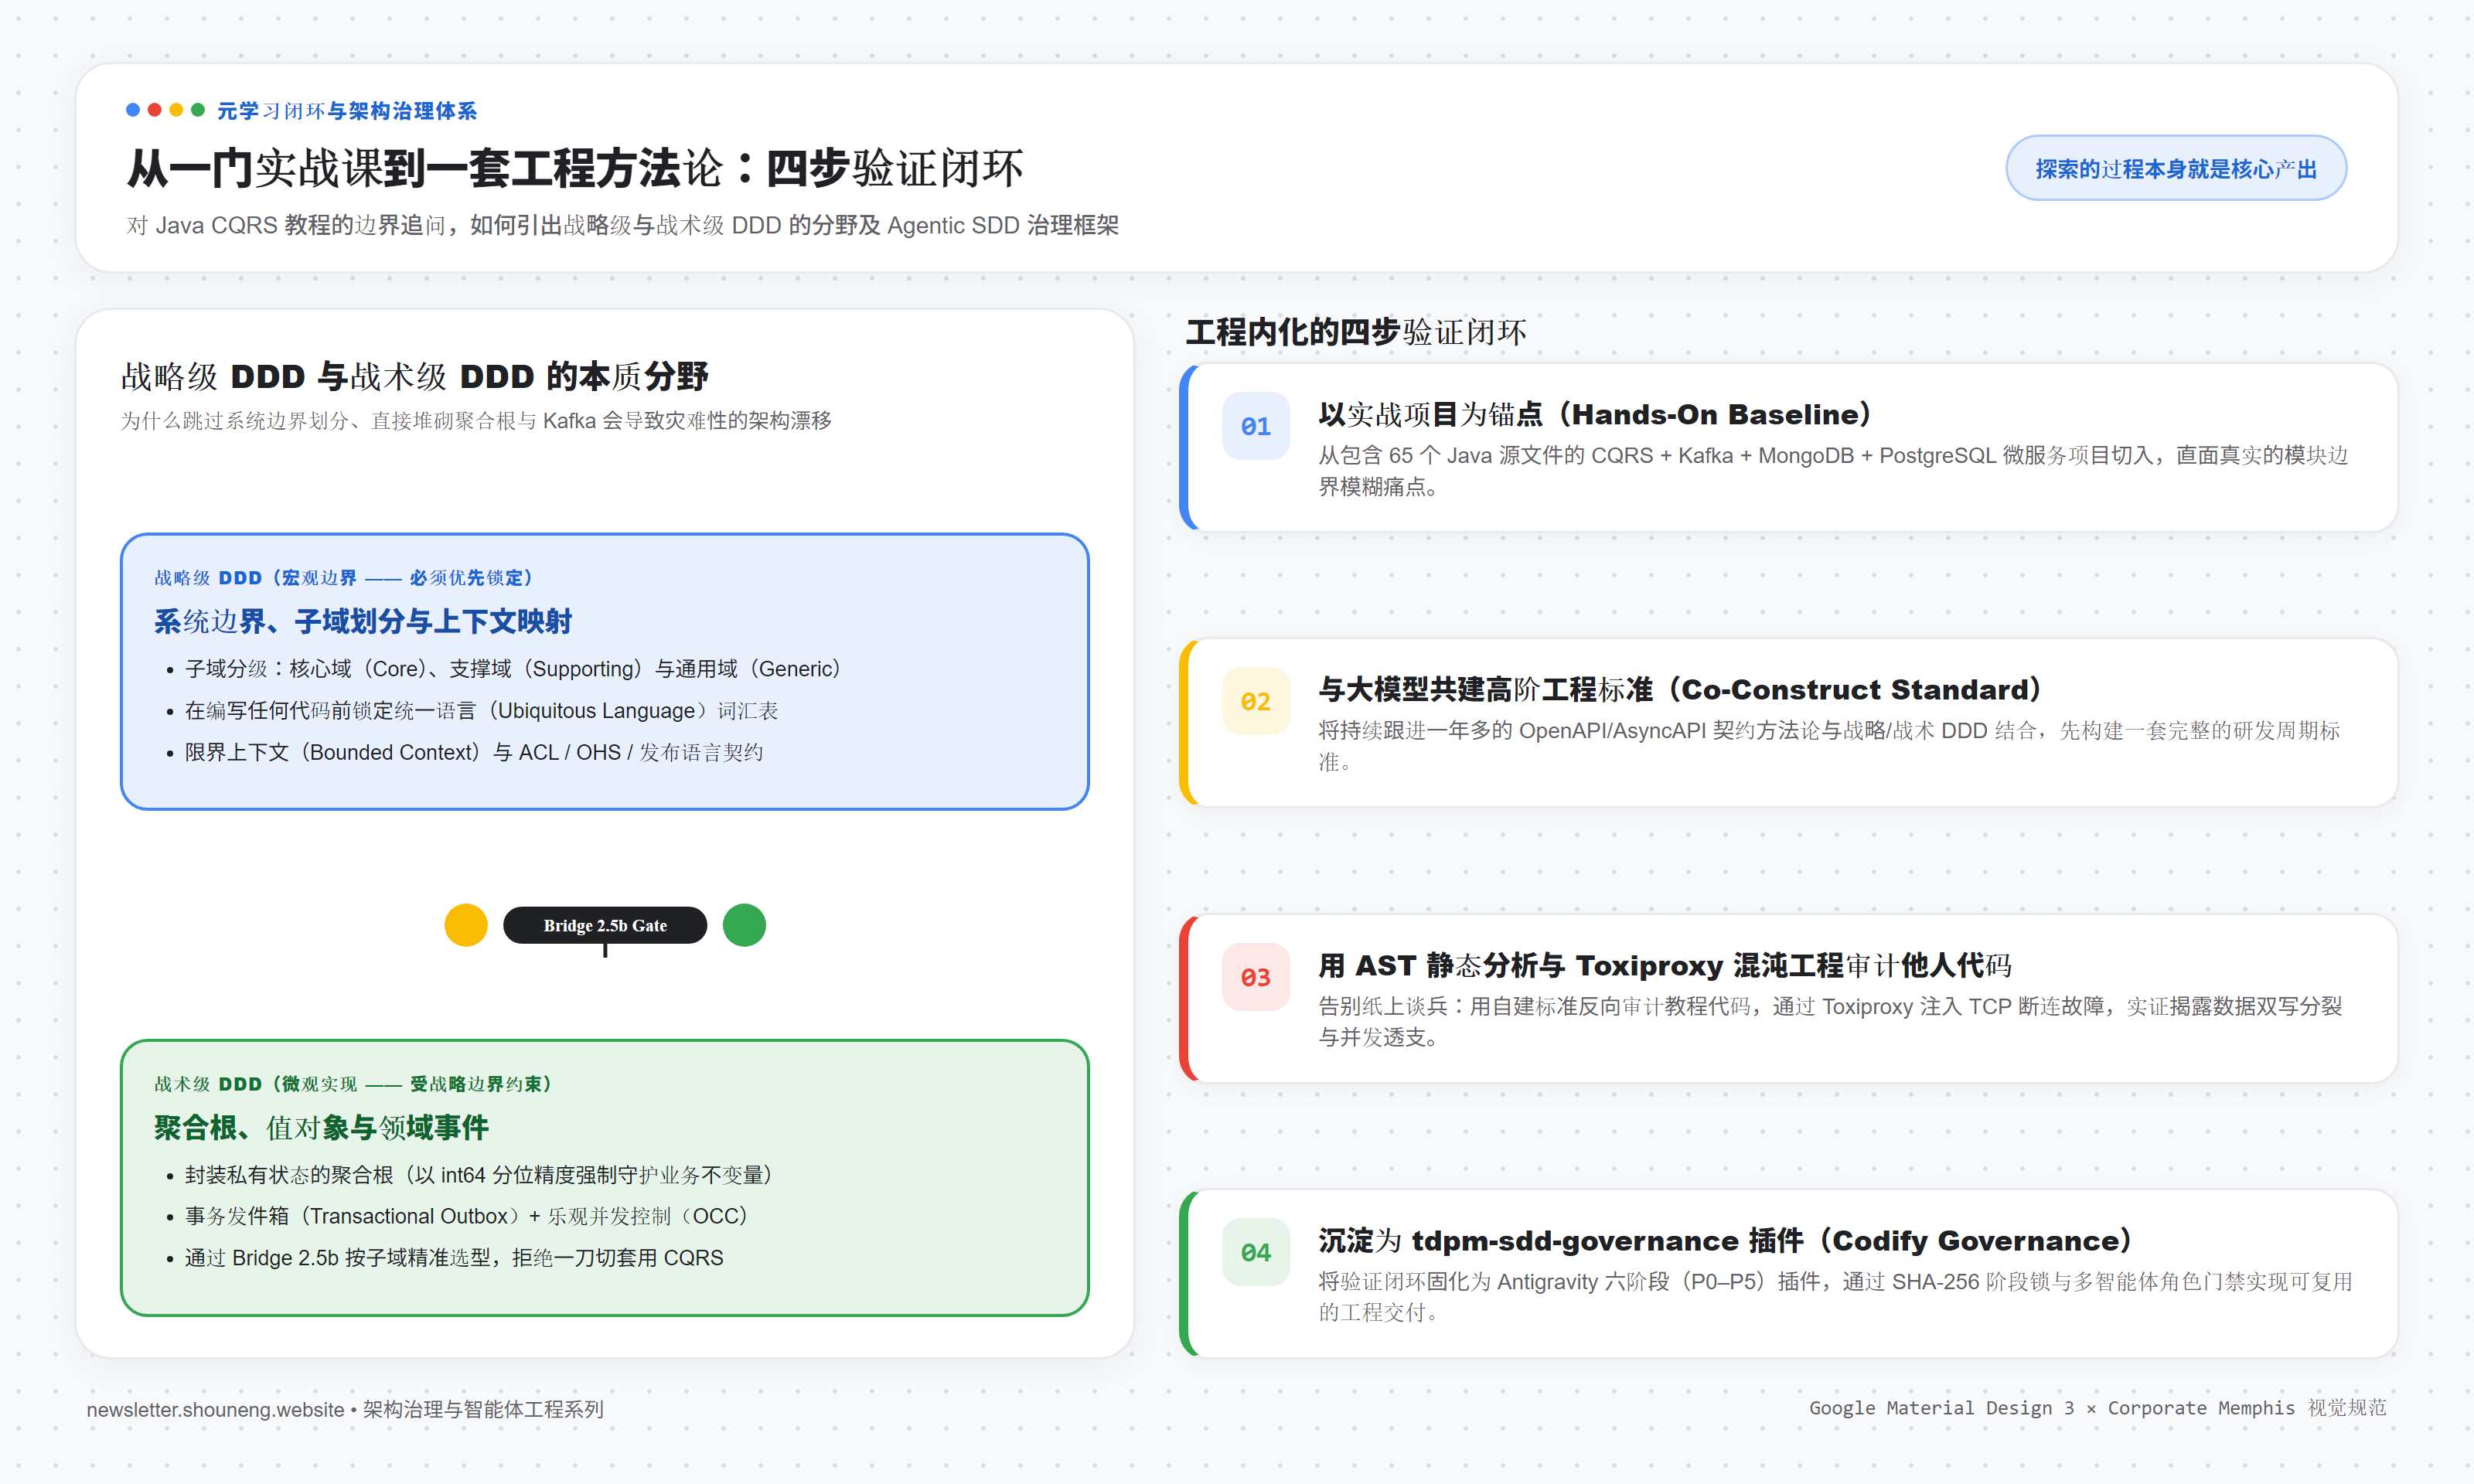
如果我构建的这套工程方法论真的具备实战价值,而不是纸上谈兵的教条,它就必须能够在一个“已经跑通所有单元测试”的成熟教程项目里,精准揪出潜伏的结构性隐患。
3. 超越纸面理论的验证:基于 Toxiproxy 的混沌工程实证审计
在软件架构领域,停留在口头上的批评总是廉价的。任何人都可以指着一段代码说*“这里缺少事务发件箱(Transactional Outbox)”或者“你的聚合根没有封装好业务不变量”*。为了用无可辩驳的事实证明这些缺陷在真实生产环境中的杀伤力,我围绕这套 Java 代码库搭建了一套自动化验证底座:用 ArchUnit 执行 AST 抽象语法树静态边界扫描,用 JUnit 5 CyclicBarrier 制造毫秒级并发写冲突,并在 Testcontainers 中引入了 Shopify 开源的 Toxiproxy,直接在 Spring Boot、MongoDB 与 Kafka 之间的 TCP 链路层注入确定性的网络故障。
这场实证审计,彻底撕开了**“项目能跑通(Passes Unit Tests)”与“系统真正具备韧性(Resilient)”**之间的巨大鸿沟。
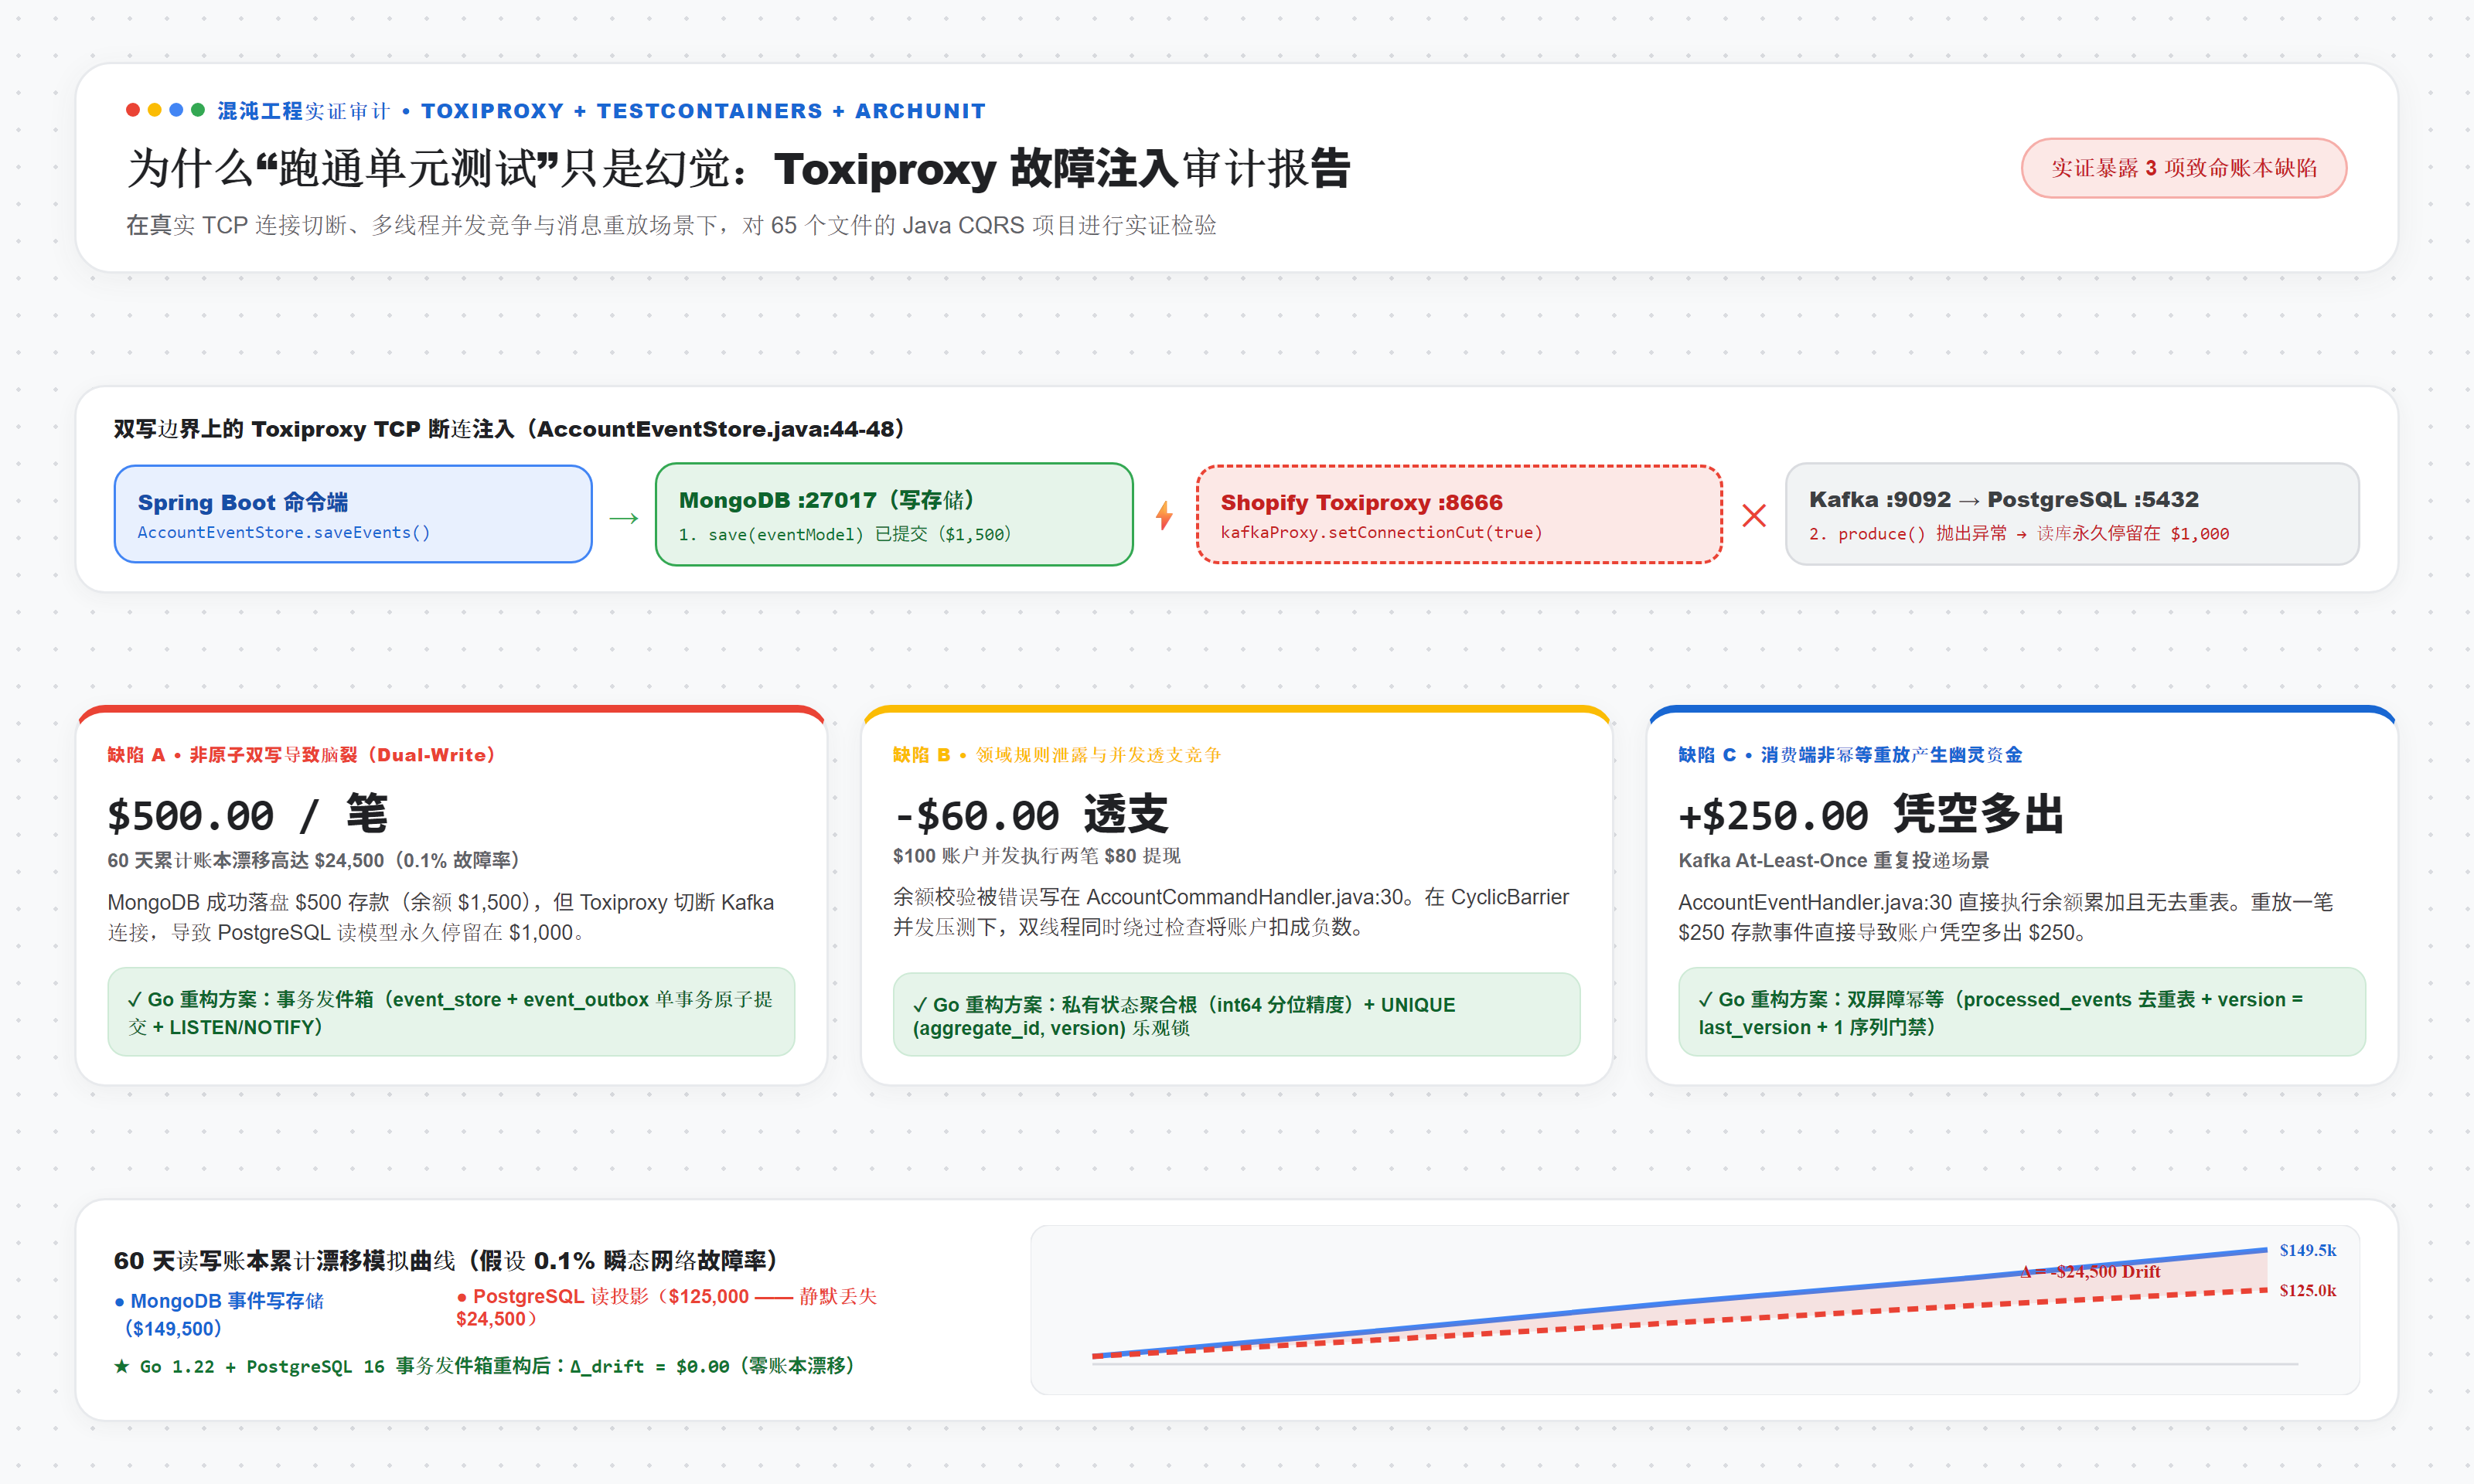
缺陷 A:非原子双写导致的账本脑裂( $500.00)
在原项目的 AccountEventStore.java(第 44–48 行)中,将领域事件持久化到 MongoDB 与将其发布到 Kafka 是两次没有任何分布式事务协调的顺序网络 I/O 调用:
// AccountEventStore.java:44-48 —— 缺乏事务发件箱保护的顺序双写(Dual-Write)
EventModel persistedEvent = eventStoreRepository.save(eventModel); // 1. 已提交至 MongoDB (:27017)
if (!persistedEvent.getId().isEmpty()) {
eventProducer.produce(event.getClass().getSimpleName(), event); // 2. 跨网络发送至 Kafka (:9092)
}
在本地风平浪静的 Docker 容器网络里,这段代码 99.9% 的时间都能正常工作。但一旦遇到瞬态网络抖动会发生什么?我在测试中通过 ToxiproxyContainer 代理了 Kafka 的 :8666 端口:先为账户开户并存入 $1,000.00,随后调用 kafkaProxy.setConnectionCut(true) 物理切断 TCP 链路,并发起一笔 $500.00 的 DepositFundsCommand(存款命令):
- MongoDB 成功写入了
version = 1的FundsDepositedEvent。通过事件溯源重放写模型,账户余额已变为 $1,500.00。 - 紧接着
KafkaTemplate.send()在断开的 TCP 套接字上抛出异常,Kafka 收到 0 条消息。 - PostgreSQL 读模型中的账户余额被永久冻结在 $1,000.00:
按照生产环境哪怕低至 0.1% 的瞬态网络故障率进行 60 天模拟推演,这种静默双写脑裂将累积产生高达 $24,500.00 的永久性账本漂移,而原系统甚至没有任何对账或补偿机制。
缺陷 B:战术级 DDD 领域规则泄露与并发透支竞争(-\60.00)
当我运行 ArchUnit 静态架构测试套件时,扫描器第一时间捕获了 AccountCommandHandler.java(第 30 行)的越权访问。原代码没有将“余额不得低于提现金额”的领域不变量封装在 AccountAggregate 聚合根内部,而是泄露到了外层的应用层处理器中;与此同时,AccountAggregate.withdrawFunds() 内部竟然没有任何余额守卫:
// AccountCommandHandler.java:30 —— 核心领域不变量泄露到聚合根外部!
var aggregate = eventSourcingHandler.getById(command.getId());
if (command.getAmount() > aggregate.getBalance()) {
throw new IllegalStateException("Withdrawal declined, insufficient funds!");
}
aggregate.withdrawFunds(command.getAmount()); // AccountAggregate 内部零防御!
更致命的是,MongoDB 的 eventStore 集合并未在 (aggregateIdentifier, version) 上建立联合唯一索引。当我利用 CyclicBarrier(2) 让两个线程针对同一个余额为 $100.00 的账户同时发起 $80.00 的提现请求时,两个线程同时读到 balance = 100.0,双双绕过外层的 80.0 > 100.0 判断并成功落盘事件,最终将这个不允许透支的储蓄账户余额生生扣成了 -\60.00。
缺陷 C:消费端非幂等重放引发的“幽灵资金”(+\250.00)
Kafka 默认提供**至少一次(At-Least-Once)**投递语义,这意味着一旦发生消费者组重平衡(Rebalance),下游必然会收到重复投递的事件。然而原项目的 AccountEventHandler.java(第 30–39 行)既没有去重表,也没有检查事件版本号,而是直接执行相对金额累加。当我们在测试中重放一笔 $250.00 的 FundsDepositedEvent 时,原本 $1,250.00 的账户余额直接膨胀到了 $1,500.00,凭空多出了 $250.00 的幽灵资金。
(除此之外,审计还一并揪出了用 double IEEE-754 浮点数存储货币金额、AccountEventHandler.on(FundsWithdrawnEvent) 漏写 setBalance() 导致读库提现失效、以及按事件类型拆分 4 个 Topic 导致因果顺序彻底乱序等一系列隐患。)
用 Go 1.22 与 PostgreSQL 16 完成根因闭环
为了证明我们的架构标准能够从根源上消灭上述全部故障模式,我使用 Go 1.22+ 与 PostgreSQL 16 对系统进行了彻底的重写(D:\Work\Go-CQRS-Microservices):
- 事务发件箱(Transactional Outbox:
event_store+event_outbox):领域事件追加与发件箱记录写入在同一个 PostgreSQL ACID 事务内原子提交,并配合LISTEN/NOTIFY(outbox_wakeup)与FOR UPDATE SKIP LOCKED并发中继协程。即便 Toxiproxy 在中途切断 Kafka 连接,一旦网络恢复, 也会自动收敛至 $0.00。 - 分位整型私有聚合根(
int64Cents)+ 数据库级乐观锁(OCC):AccountAggregate将balanceCents int64设为私有字段,在聚合根内部完成严苛的余额不变量校验,并依托 PostgreSQL 的UNIQUE (aggregate_id, version)约束,确保并发冲突写入确定性地返回409 Conflict。 - 双屏障幂等投影(Double-Barrier Idempotency):读模型消费者通过
processed_events去重表(ON CONFLICT DO NOTHING,基准压测耗时仅 243.1 ns/op,零堆内存分配0 B/op)与WHERE last_version = $version - 1序列号门禁,彻底杜绝任何重复记账。
4. 更清晰的结论:为什么通用 SDD 框架会在复杂系统上失灵(以及如何避免过度设计)
走完从战略级 DDD、Toxiproxy 混沌审计到 Go 生产级重构的完整闭环后,我对当下火热的 AI 辅助工程方法论有了更清醒的判断。
今天,很多开发者在尝试各种现成的**规范驱动开发(Spec-Driven Development,简称 SDD)**框架(例如 Superpowers 或 OpenSpec),希望靠写文档规范让 AI 智能体写出可靠的代码。这些工具在应对简单功能开发时确实有效,但一旦面对像 CQRS 这样复杂的分布式架构,通用的 SDD 框架往往会迅速失灵。
原因很简单:如果没有先通过战略级 DDD 划清系统边界,任何 Spec 框架都只是一具没有灵魂的空壳。 当你在不清楚一个模块究竟属于核心域(Core Subdomain)还是通用 CRUD 子域的前提下盲目编写 Spec,通常会掉进两个极端陷阱之一:
- 核心域设计不足(Under-Engineering):写出的 Spec 停留在表面的接口字段定义,遗漏了聚合根不变量、乐观并发控制与发件箱原子性,最终让 AI 重新写出我们在 Toxiproxy 测试中抓到的那些致命 Bug。
- 边缘域过度设计(Over-Engineering):把一整套沉重的 CQRS、事件溯源、Kafka 消息总线和读写分离投影无脑套用到一个简单的“用户偏好设置”表单上,让项目彻底沦为架构炫技的泥潭。
反过来,一旦我们在 SDD 流程中前置引入战略级 DDD 边界划分,并设立一道刚性的战术模式选型门禁(Bridge 2.5b),我们不仅能驾驭高复杂度系统,还能精准遏制过度设计。并不是所有业务都配得上 CQRS。在我们的治理框架中,每一个限界上下文在编写任何一行领域桩代码之前,都必须经过以下三层选型漏斗的过滤:
| 战术架构范式 | 目标子域画像 | 适用准入条件 | 强制绑定的架构原语 | 明确禁止的反模式 |
|---|---|---|---|---|
CQRS_EVENT_SOURCING |
读写负载极端不对称、且具备强监管审计要求的核心子域(Core) | 金融核心账本、全量历史状态时间轴回放、复杂多步领域不变量 | 私有状态聚合根(int64 分位)+ 不可变 event_store + 事务发件箱 event_outbox + 双屏障幂等投影器 |
严禁不经事件直接 UPDATE 状态表;严禁无 Outbox 保护的内存双写 |
STATE_BASED_OCC |
存在高并发写冲突、但要求立即“读己之写(RYW)”强一致性的核心/支撑子域 | 额度审批流、风控配额管理、库存预占状态机 | 封装聚合根 + 带显式 version 列的 ACID 状态表(WHERE version = $expected 乐观锁) |
拒绝引入无意义的事件溯源重放开销与异步投影延迟 |
VERTICAL_SLICE_CRUD |
读写 1:1 对称、仅包含基础字段校验的支撑/通用子域(Generic) | 用户通知偏好设置、网点目录查询、静态元数据管理 | 极简垂直切片(Handler SQL 查询/仓储直接读写) | 严禁引入聚合根、命令总线(Command Bus)、事件存储与发件箱表(零过度设计) |
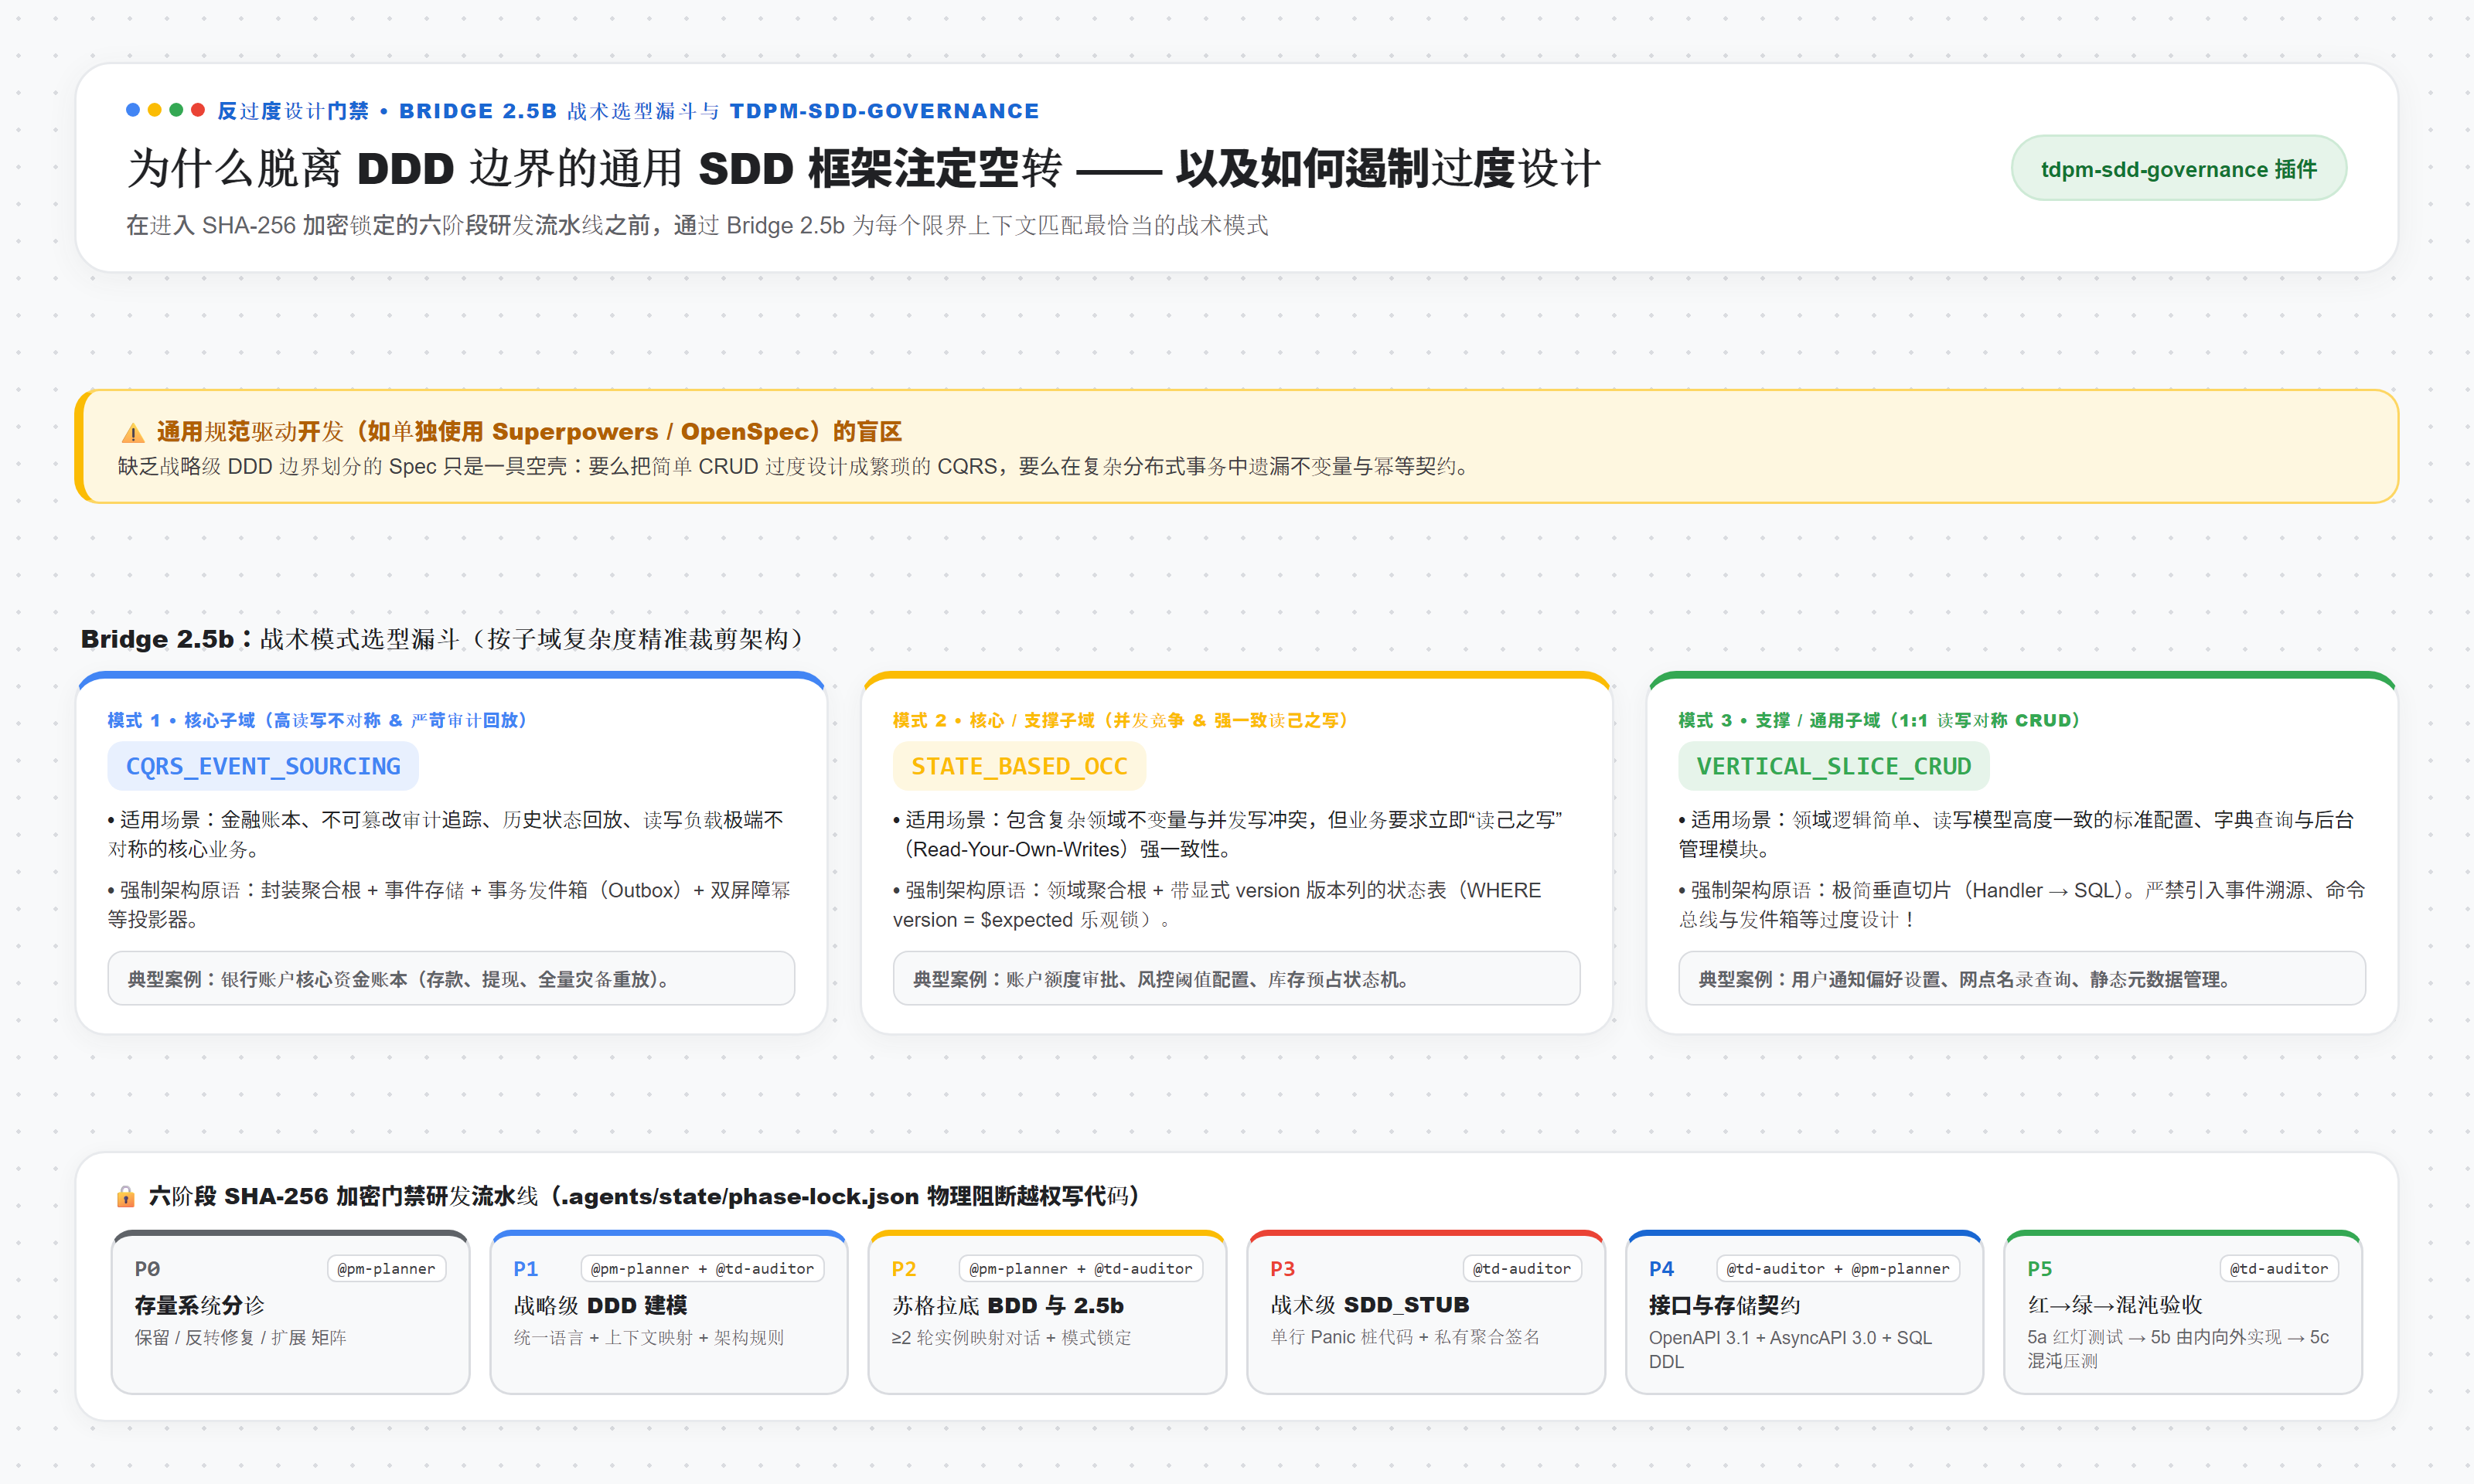
通过 Bridge 2.5b 这道闸门,DDD 不再是把简单问题复杂化的借口,反而成为了砍掉冗余样板代码最锋利的手术刀。
5. 更大的图景:探索的过程,本身就是最终的产出
回看整段历程,最大的收获绝不仅仅是修好了一个 Java 仓库或重写了一套高性能的 Go 微服务,而是我意识到:我用来探索和验证 DDD 与 CQRS 的这套四步闭环,本身就可以被编码成一套可复用的工程软件。
我将这整套方法论提炼并封装成了 tdpm-sdd-governance——一个已在 GitHub 完全开源的 Google Antigravity 架构治理插件(代码仓库:github.com/aruruka/tdpm-sdd-governance)。它通过 .agents/state/phase-lock.json 中的 SHA-256 加密阶段锁与 PreToolUse 拦截钩子,在智能体工作流中强制执行六阶段 BDD 优先的规范驱动研发周期(P0 P5):
- 阶段 0(
P0—— 存量系统发现与分诊,负责人:@pm-planner):对既有代码库与架构报告进行基线审计,将每一项系统行为精准归类为保留(Preserve)、反转修复(Invert/Remediate)或扩展(Extend)(输出至specs/bdd/legacy-parity-triage.md)。此阶段严禁创建任何代码文件。 - 阶段 1(
P1—— 战略级 DDD 与上下文映射,负责人:@pm-planner+@td-auditor):锁定统一语言词汇表、子域分级以及限界上下文拓扑映射(docs/architecture/boundary-map.md与specs/ddd/arch-rules.yaml)。 - 阶段 2(
P2—— 苏格拉底式多轮 BDD 与 Bridge 2.5b 选型门禁,负责人:@pm-planner+@td-auditor):强制要求智能体与人类架构师进行至少两轮苏格拉底式实例映射(Example Mapping)对话,完成事件建模时间轴,锁定 Bridge 2.5b 战术范式(CQRS_EVENT_SOURCING/STATE_BASED_OCC/VERTICAL_SLICE_CRUD),并产出零传输层泄露的纯业务 Gherkin.feature规范。 - 阶段 3(
P3—— 战术级 DDD 类型与SDD_STUB桩代码,负责人:@td-auditor):根据锁定的.feature规范生成聚合根、命令、事件与端口接口签名。AST 门禁强制要求此阶段所有函数体只能包含单行 Panic 桩代码:panic("SDD_STUB: implementation locked until Phase 5b") - 阶段 4(
P4—— 接口契约与存储架构锁定,负责人:@td-auditor+@pm-planner):在编写任何一行真实业务逻辑之前,先行锁定 OpenAPI 3.1、AsyncAPI 3.0、PostgreSQL DDL 迁移脚本以及验收测试剧本(docs/uat/UAT_PLAYBOOK.md)。 - 阶段 5(
P5—— 红灯测试 由内向外绿灯实现 混沌验收,负责人:@td-auditor):依次执行 5a(针对桩代码编写必定失败的红灯测试底座)、**5b(在不篡改 P1–P4 锁定契约的前提下,由领域核心向外层适配器逐层实现)**与 5c(Toxiproxy 混沌注入与基准性能割接报告)。
整个插件现已采用 MIT 协议完全开源:
- GitHub 仓库:
github.com/aruruka/tdpm-sdd-governance - 极速安装:
# 克隆到 Antigravity 全局插件目录并同步依赖 git clone https://github.com/aruruka/tdpm-sdd-governance.git ~/.gemini/config/plugins/tdpm-sdd-governance uv --directory ~/.gemini/config/plugins/tdpm-sdd-governance sync
在智能体开发(Agentic Development)时代,人类工程师的核心价值正在发生根本性的迁移:我们不再是低头手写孤立业务模块的“码农”,而是把控全局的技术总监(Technical Director)与产品经理(Product Manager)——负责定义系统边界、追问底层假设、用混沌工程检验真实世界的脆弱性,并将那些来之不易的认知沉淀为确定性的工程护栏。
从一个具体的实战项目出发,与 AI 共建高阶标准,用混沌测试去审计现实,最后把你的探索过程本身,锻造成构建下一个系统的利器。