告别城堡与护城河:拆解标准零信任架构 (NIST SP 800-207)
TL;DR: 按照 NIST SP 800-207 的权威定义,零信任架构(Zero Trust Architecture, ZTA)的核心在于彻底摒弃基于“网络位置”的隐式信任,转而在每个请求级别上对身份与实时上下文进行动态校验。该架构建立在 4 大核心逻辑实体(主体、资源、策略执行点 PEP、策略判定点 PDP)之上,并在两大核心操作域中运转:南北向(用户到应用)与东西向(工作负载到工作负载)。当你能把手头运行的各类安全产品准确映射到这 4 大实体与 4 个平面上时,厂商那些眼花缭乱的“零信任方案”就不再是一堆互不相干的黑盒工具。
🎥 视频精读: 想要快速直观了解核心架构?欢迎观看配套动态演示视频: 深入剖析零信任架构:NIST SP 800-207 规范与落地工程全景 (1分45秒)。
过去一年左右,随着生成式 AI 的快速发展,整个 IT 行业面临的网络安全威胁与攻击事件呈现出爆发式增长。这背后的背景其实很清晰:攻击者利用新工具迭代攻击手段的速度远超以往,而传统的“外贼防住、内网安全”的边界防御模型,其容错空间已经被压缩到了极致。
我个人关注这个方向其实源于更日常的工程实践。我的日常工作是在 Google Cloud 上支持 Apigee 产品,在长期的架构支持中,我一直直观地感受到这款产品底层融入了非常多零信任的设计哲学。因此,我一直想找个机会系统性地把这些理念从理论到实践梳理清楚。这是一组由两篇文章组成的深度系列:本篇(第 1 篇)完全聚焦于标准零信任架构与 NIST 规范,不涉及具体的 API 网关实现细节;而在第 2 篇中,我们将深入探讨 Apigee 与企业基础设施是如何落地这一哲学的。
1. 边界的幻象:为什么网络位置不再等同于信任
零信任是一种现代安全架构模型:任何请求都绝不能仅仅因为其网络来源或物理位置而被赋予信任;每一个请求都必须基于强身份凭据与实时上下文环境,完成身份验证、授权与加密。 NIST 在 SP 800-207 标准中对该体系进行了正式规范。其核心箴言便是:“从不信任,始终验证 (Never Trust, Always Verify)”。
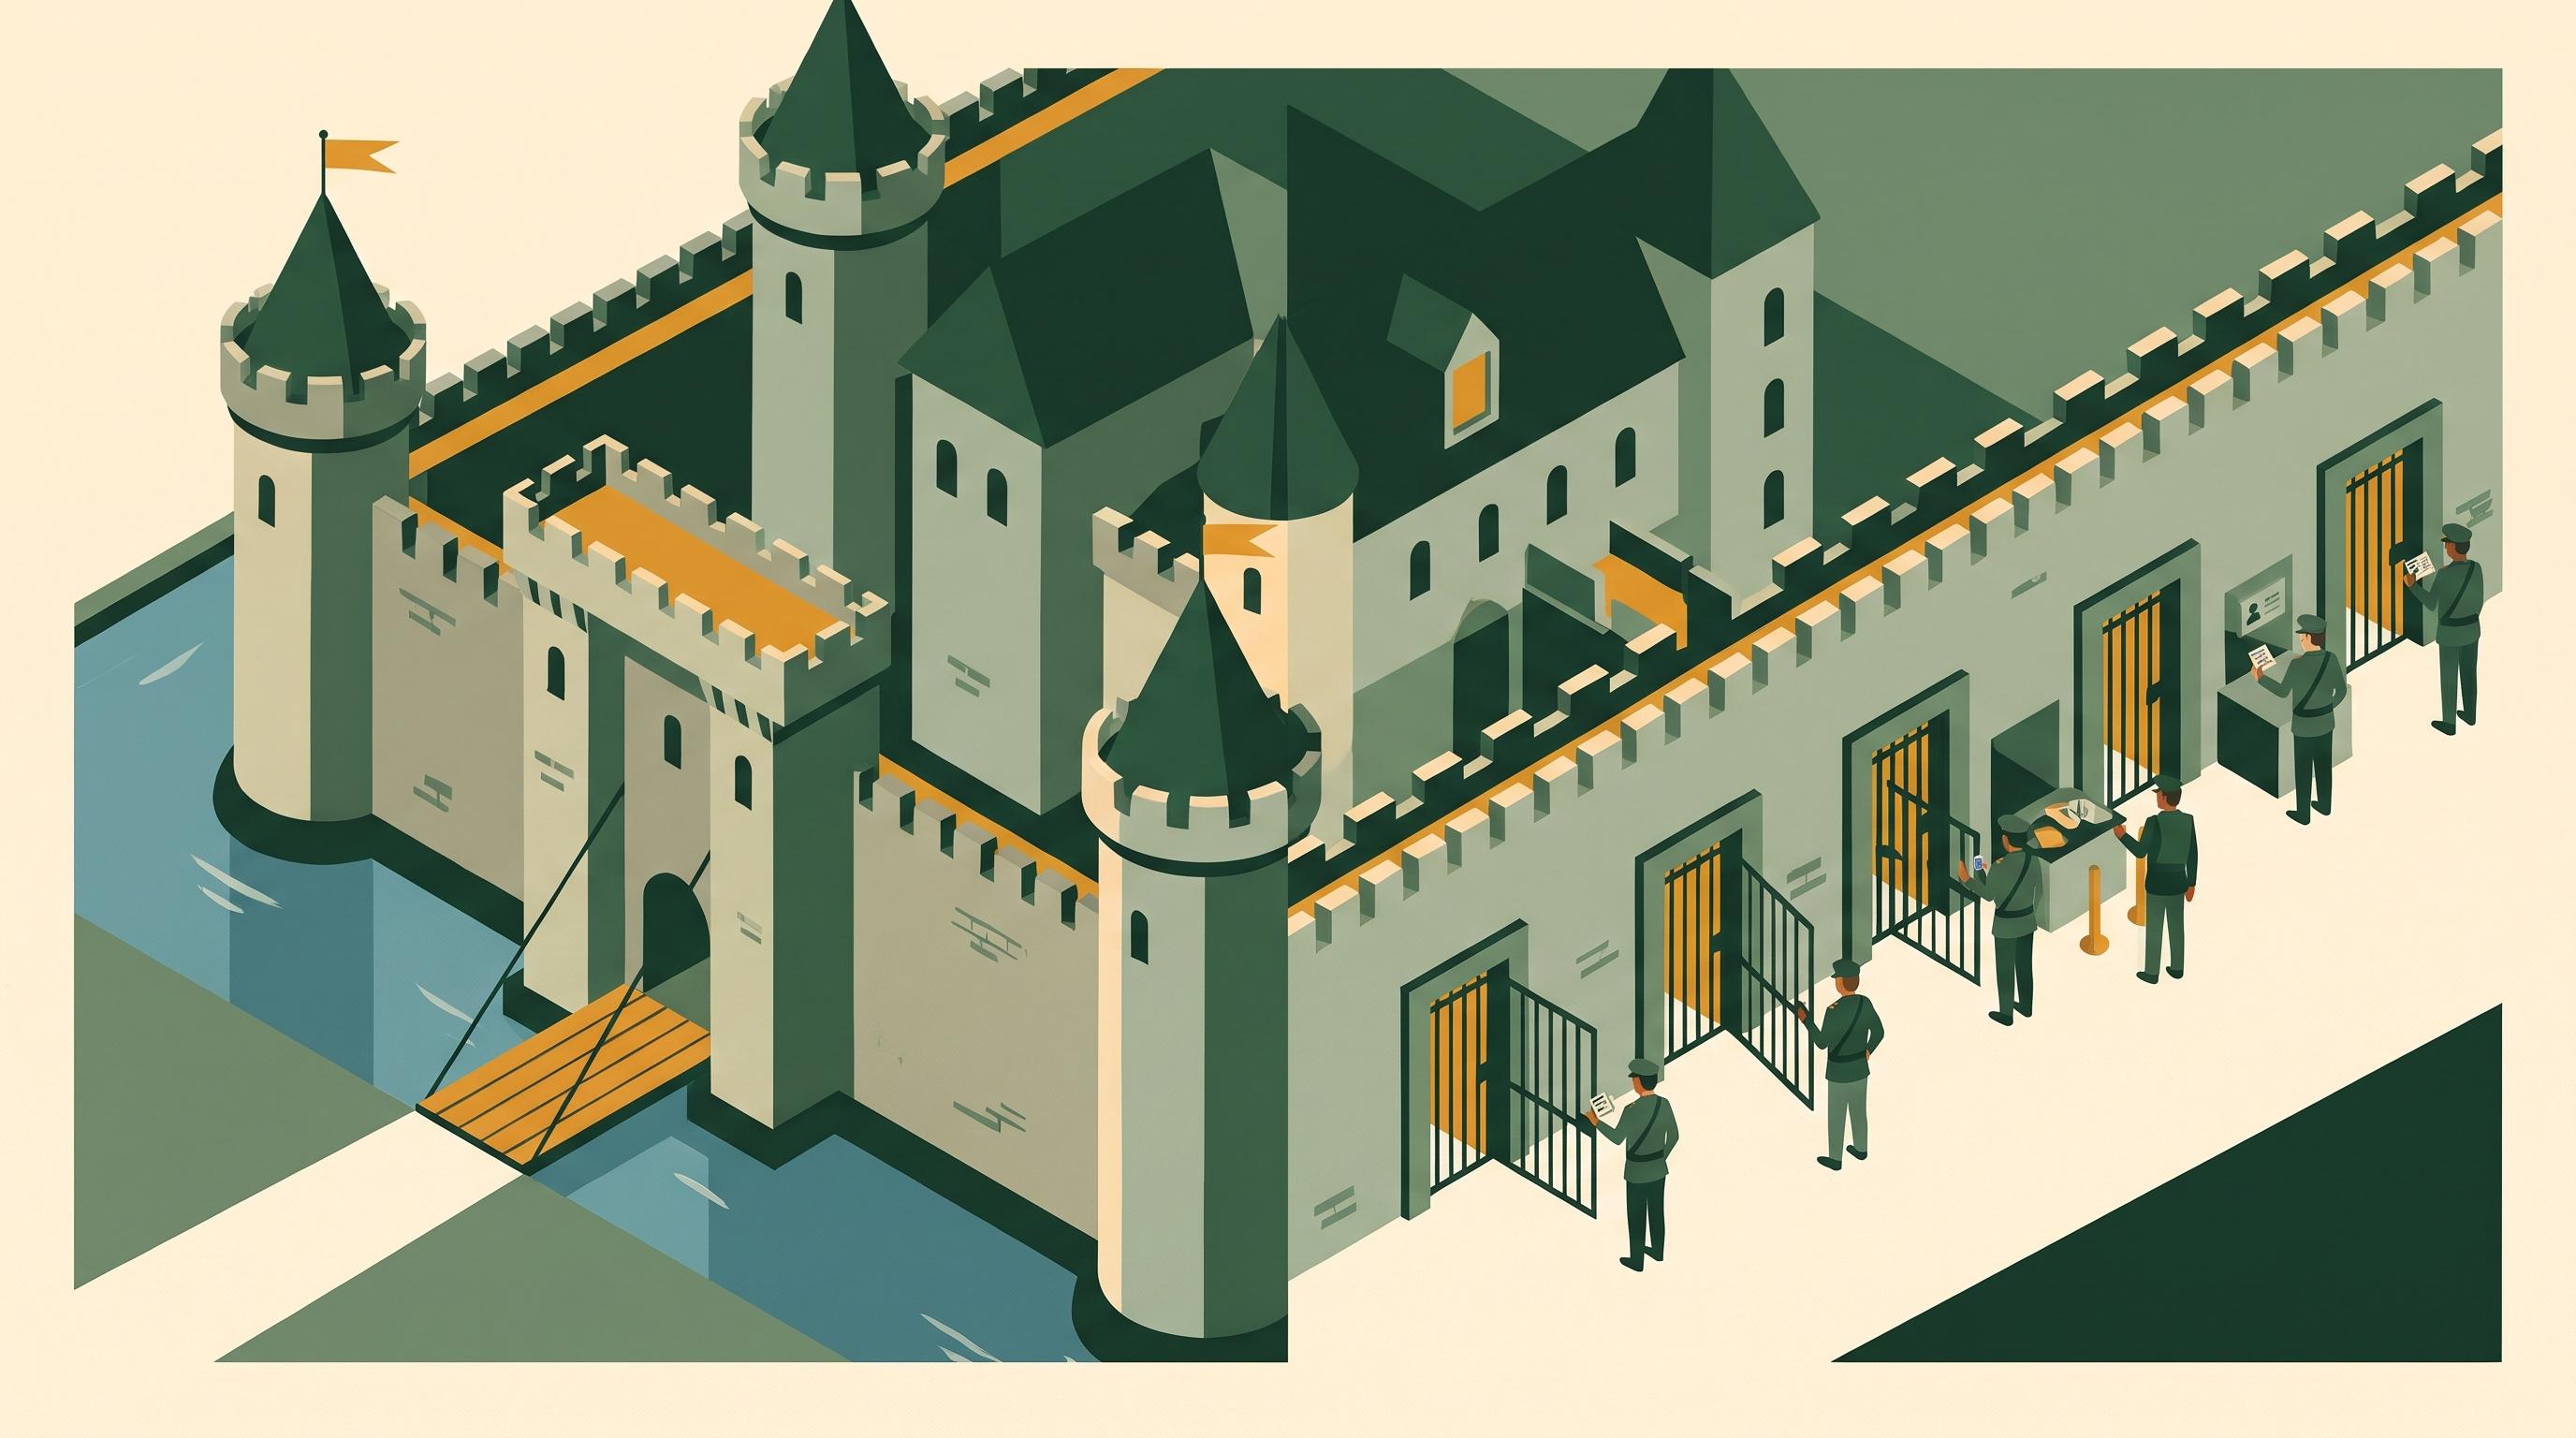
传统的安全模型就像一座中世纪的城堡。防火墙和企业 VPN 构成了厚重的护城河,一旦来访者放下了吊桥并进入城门,就能在城堡内的几乎所有房间里自由穿行。在过去,当应用程序、服务器和所有员工都物理集中在同一栋办公大楼之内时,这种防御确实行之有效。但今天,这一切早已不复存在。
1.1 三大根本性的结构转变
- 应用离开了机房: 现代工作负载横跨公有云、私有云与本地 Kubernetes 集群。没有哪一道单一的物理实体墙可以把所有系统圈在其中。
- 员工离开了大楼: 团队成员在远程居家、咖啡馆乃至全球各地的不可控网络环境中办公。
- 内部流量呈指数级爆炸: 微服务架构将原本单次的前端调用拆解为 7 到 8 次内部 RPC 通信。数据中心内绝大多数网络流量演变成了“东西向(服务间)”,而传统边界防火墙对此完全盲区。
其必然的灾难性后果便是横向移动 (Lateral Movement)。一旦黑客窃取了一个员工凭据,或是利用依赖包漏洞攻陷了一台边缘容器,就能以“内网合法成员”的身份肆意扫描内网并渗透同一子网下的所有核心资产。
图 1:同一台失陷电脑在两种不同架构下的对比。在边界模型中,爆炸半径覆盖整个内网;而在零信任模型中,爆炸半径被严格限制在单一受权资源的边界内。
1.2 零信任三大核心准则
这三大准则贯穿所有权威零信任标准,且每一条都能直接映射到底层工程实现:
| 核心准则 | 架构内涵 | 典型落地机制 |
|---|---|---|
| 显式验证 (Verify Explicitly) | 始终结合所有可用信号对每个请求进行认证与鉴权:用户身份、设备安全基线、物理位置及工作负载凭据。 | 强身份提供商 (IdP) + MFA、设备端健康度检查、双向 TLS (mTLS) |
| 最小权限 (Use Least Privilege) | 实施即时生效(Just-In-Time, JIT)与刚刚够用(Just-Enough-Access, JEA)的动态访问授权。优先使用短寿命凭证,杜绝长期静默特权。 | 作用域细分的动态 Token、JIT 审批流、基于属性的访问控制 (ABAC/RBAC) |
| 假设已泄露 (Assume Breach) | 架构设计默认系统内部已被攻击者潜伏渗透。主动压缩爆炸半径,强化传输加密,实现分钟级威胁感知与阻断。 | L3-L7 网络微隔离、通信链路全链路端到端加密、持续行为审计与实时撤销 |
一个在工程认知上非常贴切的现实比喻:一座没有外墙的现代化智能高安全写字楼。进入大楼没有外围护城河,但无论你想乘电梯、上楼层、还是进机房,每一扇门都必须单独刷员工卡。门禁系统在放行前会瞬间核验:工牌是否过期?你随身携带的是否为合规受管电脑?以及你当下的职级是否有权限在“此时此刻”进入“这间机房”。站在大堂里,绝不会让你自动获得进入隔壁办公室的特权。
2. NIST SP 800-207 规范基石:4 大核心逻辑实体
在 NIST SP 800-207 中,“逻辑实体”指的是架构中的功能角色,而非某个具体的商品软件或产品 SKU。 单一商业产品可以同时承载多个实体职责,而某一个实体角色也可以由多个底层组件共同组成。理清这些逻辑角色,是穿透各种商业营销噱头、客观评估零信任架构的最高效路径。
NIST 定义了四大核心逻辑实体:主体 (Subject)、资源 (Resource)、策略执行点 (Policy Enforcement Point, PEP) 与 策略判定点 (Policy Decision Point, PDP)。其中,PDP 又被严格拆分为策略引擎与策略管理器。
2.1 主体与资源:主体绝不仅仅是人类员工
- 主体 (Subject): 动作的原始发起方。一位手持 MacBook 连入系统的远程 SRE 是主体;Kubernetes 集群里的
checkout-servicePod、CI/CD 自动化流水线 Runner、乃至自主调用的 AI Agent 同样是主体。 - 资源 (Resource): 请求的目标资产。生产环境中的 PostgreSQL 数据库集群、内部核心 gRPC 交易接口、或者存放敏感客户档案的云端存储 Bucket。
将微服务 Pod 与自动化 Agent 正式纳入“主体”范畴至关重要。服务本身不会输入账密,因此它们必须拥有属于机器自身的密码学身份体系,这构成了后文详述的“身份平面”。
2.2 策略执行点 (PEP):不具备自主鉴权逻辑的执行“肌肉”
策略执行点 (PEP) 坐落于真实的网络流量路径之上。它的职责极其纯粹:拦截进出流量,向控制平面发起判决询问,并坚决执行返回的指令:放行、丢弃、发起二次挑战或强行掐断会话。PEP 本身内部不应嵌入复杂的企业级授权业务逻辑。
其现实原型就如同地铁出站闸机,或是门口执勤的保镖。安保人员自己不撰写公司安全规章,他只听从安保指挥系统发来的放行或拦截信号。
生产级 PEP 代表:部署在业务容器旁的 Envoy Sidecar 代理、前置于内网系统的身份感知反向代理(如 Google Cloud IAP)、或各类 ZTNA 边缘接入连接器。
2.3 策略判定点 (PDP):为什么 NIST 要把“大脑”与“调度官”拆开?
策略判定点 (PDP) 独立于业务数据通信路径之外,其内部拆解为两组精密的子部件:
- 策略引擎 (Policy Engine, PE): 裁决大脑。它将企业安全策略规则与实时收集的环境上下文进行比对,回答一个确定性的问题:“主体 S 能否在上下文环境 C 下,对资源 R 执行动作 A?” 典型代表:Open Policy Agent (OPA/Rego)、AWS Cedar、Google BeyondCorp 的访问上下文管理器 (ACM)。
- 策略管理器 (Policy Administrator, PA): 协调调度官。一旦策略引擎裁定“通过”,PA 便负责为 PEP 签发通行所需的具体落地凭据:一段短期有效的会话凭证、一张短期 mTLS 证书或一个受限令牌;当判定为“违规”时,PA 负责向 PEP 下达即刻熔断连接的指令。典型代表:向代理下发配置与证书的 Istio
istiod控制平面、ZTNA 网关控制器。
为什么要执意将“判定逻辑”与“流量执行”做物理/逻辑分离?核心原因在于保护业务数据平面的极速吞吐。 PEP 能够通过本地缓存策略结果或直接离线校验带有密码学签名的短期 Token,从而使得 99% 以上的数据包根本无需同步等待远端 PDP 的网络往返。这是攻克“零信任必然拖慢系统性能”这一传统顾虑的最核心解法。
图 2:单次请求流经四大逻辑实体的完整过程。真实数据面路径(主体 PEP 资源)与控制面的裁决循环(管理器与引擎)彼此清晰解耦。
3. 从逻辑实体到系统拓扑:生产环境中的 4 大架构平面
在系统工程中,“平面 (Plane)”是指承担同一类架构职责的物理或逻辑组件的集合。 第 2 节的 4 大逻辑实体解答了“各角色承担什么职责”,而 4 大平面则清晰刻画了“这些角色在现代基础设施中到底位于何处”。它们分别是:数据平面、控制平面、身份平面,以及上下文与信号平面。
需要特别说明的是:NIST SP 800-207 原始规范中直接使用了“控制平面”与“数据平面”两个标准词汇,并将身份库、设备健康与威胁遥测归为外围支撑要素。在现代云原生与大型企业实践中,将这些支撑体系进一步归纳并提升为“身份平面”与“上下文与信号平面”,是一种帮助架构师厘清各组件分工的工程范式,便于直接指导真实系统选型。
图 3:四大架构平面及其承载的实体组件拓扑。虚线代表向控制平面汇聚的上下文环境信号;粗实线代表业务数据包的实际通行路径。
3.1 数据平面与控制平面
数据平面 (Data Plane) 负责承载真实的业务数据流:从主体发出,经由 PEP 过滤,最终送达目标资源。该平面内的一切操作都必须追求极高的并发吞吐,并在发生异常时提供确定性的安全失败(Fail-Closed 或精准降级)。生产级实践包括:Pod 侧挂的 Envoy Sidecar、Linux 内核层的 Cilium eBPF 路径、或部署在内网应用前列的身份感知代理。
控制平面 (Control Plane) 则是 PDP 的常驻阵地。它允许承载更复杂的计算逻辑,因为绝大部分安全决策都通过下发静态规则或签发带有效期的凭证来实现,不参与逐包的同步等待。典型代表如基于 Rego 的 Open Policy Agent 服务、AWS Cedar,或将服务发现与通信策略分发给成千上万个代理的 istiod。
如果你有 Kubernetes 的运维经验,这个概念可以无缝对齐:K8s API Server 与各类 Controller 组成了控制平面,负责推导期望状态;而宿主机上的 Kubelet 和容器运行时则属于数据平面,负责把容器拉起并维持数据包转发。
3.2 身份平面:面向人员与机器的密码学凭据体系
再精巧的安全策略,如果缺乏严密的底层身份锚点,都会沦为空中楼阁。身份平面致力于为每一次调用提供无法伪造的密码学证明:
- 面向人员 (Humans): 支持 OIDC 或 SAML 2.0 协议的企业级身份提供商(如 Okta、Microsoft Entra ID、Google Cloud Identity),并强制绑定 FIDO2 / WebAuthn 硬件密钥或多因素认证。
- 面向服务工作负载 (Workloads): 机器没有账密,SPIFFE / SPIRE 已经成为云原生生态的事实标准。它为每一个微服务颁发短期生效的 X.509 格式 SVID 证书,其命名形如:
spiffe://prod.example.internal/ns/finance/sa/payment-processor。SPIRE 代理首先在宿主机上通过 TPM 芯片或云厂商节点凭证验证机器节点身份,随后通过 Linux 内核中的/proc/<PID>信息严格核对容器进程的 UID、K8s 命名空间和服务账户,最后才通过本地 UNIX Domain Socket 将专属证书安全递交给工作负载。
对于服务间通信而言,该机制最关键的突破是:工作负载的身份彻底与动态变化的 IP 地址解绑。一个 Pod 无论在集群内如何漂移、IP 地址如何重置,其密码学身份始终恒定可信。
3.3 上下文与信号平面:将动态遥测注入安全策略
身份认证仅代表“此人此服务证明了自己是谁”,但丝毫不能保证这台发起请求的笔记本没有感染恶意木马,也不能保证当前发起调用的进程树不是勒索软件在作祟。上下文与信号平面的使命,就是为策略引擎持续供给实时的安全基线与环境风险评分。
| 遥测信号来源 | 代表性企业工具 | 核心贡献的上下文维度 |
|---|---|---|
| 终端检测与响应 (EDR) | CrowdStrike Falcon, SentinelOne | 监控宿主机上的活跃进程树、内存注入异动、防病毒主动防御判决 |
| 移动设备管理 (MDM) | Jamf Pro, Microsoft Intune, Chrome Enterprise | 检验操作系统补丁等级、整盘 BitLocker/FileVault 加密状态、合规证书 |
| 全局安全运维平台 (SIEM/SOAR) | Google Chronicle, Splunk | 关联跨系统登录行为、分析异地短时间登录(不可能旅程),下发自动化封禁 |
| 身份风险检测引擎 | IdP 内置风控系统 | 检测凭据暴破特征、异地代理撞库特征与异常地理跳跃风险分 |
正是上下文平面的存在,才使得“持续验证”真正落地成真。早上 9:00 通过的访问判定,在 9:15 伴随设备状态恶化可以被策略引擎无缝撤回。
4. 核心操作域 A:南北向 (North-South) —— 以上下文感知代理取代传统 VPN
南北向流量指企业外部人员(员工、远程外包商、合作伙伴)或公共网络客户端,跨越公网边界访问企业内部应用的流量。 零信任在南北向场景的终极诉求,就是彻底斩断企业级 VPN。用户设备永远不再被接入企业私有内网;取而代之的是,由部署在网络边缘的反向代理(PEP)逐个代理对具体业务应用的访问。典型代表包括 Google BeyondCorp Enterprise (Cloud IAP)、Cloudflare Access 以及 Zscaler Private Access。
4.1 核心裁决模型:南北向信任公式
在南北向流量中,策略引擎对访问准入的裁定可以精确抽象为一个多元函数:
同一位合法员工在访问不同敏感级别的内部系统时,系统给出的放行标准截然不同。通过受管电脑查阅内部只读 Wiki,可能仅需提供单点登录 Session;但当该员工试图打开生产环境数据库管理后台时,该函数会强制追加要求:硬件安全密钥二次验证、OS 内核必须处于最新补丁版本、且必须源自企业认可的静态地理网段。
4.2 深入身份感知代理 (IAP) 的处理流程
典型的生产级 IAP 执行链路包含四个关键动作:
- 终端用户发起对内部域名的请求,边缘反向代理(PEP)拦截未鉴权请求,并重定向至企业 IdP 进行身份验证与 MFA 挑战。
- 代理将拿到的身份凭证,连同从客户端提取的设备合规性(由 Context 平面供应),打包提交给控制平面的策略引擎进行实时算力匹配。
- 一旦裁定放行,代理在将请求转发给内部系统前,强制剥离所有由客户端伪造的身份头(如
X-Forwarded-User),转而由代理自身通过内部私钥签名,向后端注入具有密码学防篡改能力的内部断言凭证 (Signed JWT)。 - 后端应用完全免除自行编写认证逻辑的负担,仅需使用公共证书验证该断言的数字签名与时效,即可安全获取当前真实用户信息。
步骤 3 是整个南北向设计的安全精髓:后端业务代码彻底不再盲目信任“任何能连通我 TCP 端口的来源”,而是转为验证“带有一线代理权威签名的断言”。
4.3 持续验证实战:会话生命周期内的即时熔断
静态登录认证无法防范会话劫持与登录后的失陷。设想以下真实场景:
- 09:00: 工程师使用公司配发的合规电脑登录内网系统,MFA 认证通过,EDR 探测设备健康无异常,代理准予建立应用会话。
- 09:15: 工程师不慎执行了包含窃密木马的未知脚本,本地 EDR 探针检测到内存转储攻击行为。
- 09:15 + 几秒: EDR 迅速捕获违规事件并通过 Webhook 抛出通知。控制平面策略引擎瞬间捕捉到该终端状态恶化,策略管理器下令即刻注销会话,边缘 PEP 在该工程师下一次点击时立即阻断链路。
支撑这一秒级联动闭环的行业通用开放标准是持续访问评估协议 (Continuous Access Evaluation Protocol, CAEP),该协议隶属于 OpenID 基金会的共享信号与事件框架 (Shared Signals and Events, SSF)。所有事件均承载在密码学签名的安全事件令牌 (Security Event Token, SET, RFC 8417) 之上。一个经解码后的 device-compliance-change(设备合规性变更)事件报文如下:
{
"iss": "https://edr.example.com",
"jti": "24c63fb56e5a2d77a6956d147f0f9f4b",
"iat": 1761802500,
"aud": "https://zt-controller.example.com",
"sub_id": {
"format": "email",
"email": "dev@example.com"
},
"events": {
"https://schemas.openid.net/secevent/caep/event-type/device-compliance-change": {
"event_timestamp": 1761802497,
"previous_status": "compliant",
"current_status": "not-compliant",
"reason_admin": {
"en": "EDR: credential-dumping behavior detected"
}
}
}
}
(注:上述 CAEP 报文属性展示了标准声明结构。在真实生产对接中,应核对 OpenID 对应规范草案的最新字段命名。)
图 4:同步数据通行链路(1-2)与异步威胁即刻撤销闭环(A-D)协同运行图示。
5. 核心操作域 B:东西向 (East-West) —— 敌对内部网络环境下的微隔离
东西向流量特指工作负载与工作负载之间的通信,包括同一集群内部或跨数据中心、跨私有 VPC 之间的微服务调用。 在东西向环境中,通信两端全都是服务器程序与容器,根本不存在人工干预输入密码的交互场景。东西向零信任的首要铁律是:网络 IP 地址或子网 CIDR 块,在安全鉴权中赋予的权重必须为零。
5.1 东西向零信任要攻克的核心工程痛点
与其直接罗列配置参数,不如直接剖析如果没有东西向零信任,现代分布式架构会在哪些具体场景下遭遇致命击穿:
| 典型安全隐患 | 传统内网扁平信任架构的表现 | 东西向零信任微隔离架构的防御 |
|---|---|---|
| 内网横向移动某个前台 Pod 遭遇远程代码执行漏洞沦陷。 | 攻击者在内网任意扫描未受限端口,以该机器为跳板自由穿透其它高危服务。 | 默认全阻断(Default-Deny)加细粒度白名单:该失陷 Pod 仅能调用业务强依赖的极少数端点,横向嗅探完全被就地掐死。 |
工作负载身份冒用黑客在节点上自行启动仿冒的 checkout 进程。 |
系统仅凭“数据包来自支付网段的 IP”就认可了请求的合法性。 | 通信依赖双向 TLS (mTLS) 互验,伪造者无法拿出由合规 CA 签发的有效 SPIFFE 私钥,握手在网络层直接失败。 |
| 链路窃听与篡改跨机房专线、同宿主机混部网络被监听嗅探。 | 服务间走全明文 HTTP/TCP 通信,内网传递的敏感数据、明文密码和客户隐私一览无余。 | 所有服务通信默认实施 TLS 1.3 强加密隧道,从源头杜绝中间人劫持与明文嗅探。 |
| 越权泛滥调用内部报表只读统计服务私自调用底层交易清算核心接口。 | 只要同在一个物理大内网,只要网络连通即可肆意向管理员接口发起 HTTP 请求。 | 基于 L7 应用层细粒度鉴权:只允许具备对应身份凭据的调用方,向指定的 URI 路径发起受限的 HTTP Method(如仅限 POST /v1/transactions)。 |
| 长期凭据静态泄露开发者不慎将固定的服务账号 JSON 密钥或 API 密钥提交至代码仓库。 | 静态 Key 具备无限期的长效特权,一旦失窃即可从外部常态化调用内部系统。 | 全面废除长周期密钥,全部改用基于工作负载身份绑定的超短期证书(有效期以小时甚至分钟计),自动化滚动刷新,大幅收敛凭据生命周期。 |
| 合规与审计死角审计团队要求排查“究竟哪些内部系统有权限读写核心持卡人核心数据库”。 | 只能给出模糊的物理网络拓扑:“所有部署在 10.20.0.0/16 网段下的机器都有理论连通可能”。 | 策略清晰可审:安全策略配置库中明确白名单列出了具备权限的微服务 ServiceAccount 列表,证据链闭环完整。 |
5.2 纵深防御机制:3 大协同技术层
在真实的微服务集群(如 Kubernetes)中,单靠某一项工具无法独立撑起零信任,必须依靠三层机制纵深防护:
- 工作负载身份基石 (SPIFFE/SPIRE): 为运行中的每一个 Pod 动态授予具备密码学防篡改能力的 X.509 SVID 证书(见 3.2 节)。
- 传输层加密与 L7 细粒度授权 (Service Mesh Envoy PEP): 伴随每个容器部署的 Envoy 代理负责截获进出流量,执行双向 TLS 握手,解开对端 SVID,并匹配例如“只允许拥有
edge-tier身份的 Pod 向/v1/transactions发起POST”的精准规则。 - 数据包底层硬性阻断 (CNI L3/L4 NetworkPolicy): 部署在 Linux 内核层或网络插件层(如 Calico、Cilium eBPF)的默认全拒绝网络策略,哪怕某个攻击容器绕过了 Sidecar 劫持规则,底层的 Linux 网络协议栈也会因为缺少底层放行规则而直接丢包。
这两种经典的部署模式也有非常形象的工程比喻:
- Sidecar 模式: 相当于给集群中的每一个微服务 Pod 都配备了一名贴身保镖,全天候贴身监控其一举一动。
- Sidecarless(无边车)模式(如 Istio Ambient 或 Cilium eBPF): 则好比将整个大楼铺设了“智能重力感应地板”,节点级别的内核组件直接在底层透明接管 L4 加密与身份路由,仅在需要进行深度 L7 报文检测时才按需引流给共享代理,大幅降低了资源开销。
图 5:东西向零信任防护模型:代理间端到端 mTLS 握手校验,底层由 CNI 默认全拒绝规则托底防范。
5.3 破除性能迷思:微隔离的延迟真实表现
工程师对东西向零信任最大的担忧往往是:“每一个 RPC 请求都过一遍加密和鉴权,系统会不会慢到无法接受?”
答案是否定的,核心原因在于:所有的证书解析、签名验证和 RBAC 策略比对,全都是在本地代理的内存空间中以 C++/Rust 原生速度瞬间完成,绝不会因为业务调用而产生对远端控制平面的网络阻塞。不同的落地架构对请求造成的耗时增量呈现出清晰的量级阶梯(引自企业运维实测经验):
| 东西向执行模式 | 典型额外引入延迟 (p95/p99) | 核心底层机制与开销特征 |
|---|---|---|
| Sidecarless 无边车网格 (Ambient / eBPF) | 内核态 / 节点级转发: L4 mTLS 直接在 Linux 内核(通过 eBPF 或极速 Rust ztunnel)完成,无用户态上下文切换。 |
|
| 原生服务网格 Sidecar (Istio + Envoy) | 本地进程内存验证: SVID 证书与授权规则常驻于 Pod 本地 Envoy 内存表,极速就地完成,无跨机 RPC。 | |
| 轻量级集群内微网关 (Kong / APISIX) | 跨 Pod 单次网络跃点: 请求需要在微服务与微网关 Pod 之间进行单次集群内部网络转发,本地 Redis 校验。 | |
| 进程外鉴权插件 (如 Envoy ext_authz 跨进程远程 RPC) | 跨网络/进程远程阻塞: 代理无法自行决策,必须逐请求暂停并向远端外部鉴权服务发起 gRPC 查询,属于反面架构模式。 |
工程结论显而易见:将鉴权判定逻辑推到离工作负载最近的节点内存或内核中,坚决避免让内部服务间的每次微小调用都去发起远程中心化查询。
6. 知识融会:统一的零信任认知模型
零信任不是某一款单一的工具,更不是一个简单的开关;它是一套贯彻于每一道计算边界之上的架构契约。 不论流量是从公网穿透进入内网的前端应用(南北向),还是在集群内部两个并行的微服务 Pod 之间穿梭(东西向),其背后的底层思考范式始终如一:由策略执行点负责拦截不可信链路,实时比对策略,并强制索取无可伪造的密码学身份与健康度证明。
6.1 南北向 vs. 东西向:关键技术维度全景比对
尽管核心逻辑实体在两个领域完全对齐,但在实际工程落地中,面对的挑战与协议栈存在显著差异:
| 架构评估维度 | 南北向领域 (User-to-Application / ZTNA) | 东西向领域 (Workload-to-Workload / 微隔离) |
|---|---|---|
| 主要主体类型 (Subject) | 人类员工、外包人员、B2B 外部业务调用方 | 微服务容器、K8s Pod 任务、后台常驻守护进程 |
| 网络边界形态 | 公网到企业应用网关边缘(替代传统 VPN) | 内部 VPC、私有子网、K8s 内部覆盖网络 (Overlay) |
| 主流身份标准 | OIDC, SAML 2.0, FIDO2 / WebAuthn, OAuth 2.0 | 编码在临时 X.509 SVID 证书中的 SPIFFE ID 统一标识 |
| 主流执行组件 (PEP) | 身份感知反向代理 (IAP)、Cloud Armor WAF、ZTNA 网关 | Envoy Sidecar 代理、Istio Ambient ztunnel、Cilium eBPF |
| 核心决策上下文 | 用户隶属组、设备 EDR 安全评分、地理位置异常 | 容器命名空间、K8s ServiceAccount、节点证明、HTTP 路径方法 |
| 会话即时撤销机制 | 依赖 CAEP / SSF 协议的外部安全事件即时广播推送 | 依赖超短期证书快速自然失效轮换 (1-24 小时) 与 SDS 动态下发 |
| 允许的延迟容忍度 | (用户体感交互完全不敏感) | (对链式微服务 RPC 调用极其敏感) |
| 要防范的核心威胁 | 凭据窃取、钓鱼攻击、办公终端失陷导致的内网突破 | 内网横向移动、容器逃逸、内部明文网络嗅探与特权提权 |
6.2 直面质疑:击破工程落地中的三大常见阻力
在推动技术团队落地零信任时,几乎每一位技术负责人都会面临来自不同角色的质疑。理解底层的运行机制,能让你以最严谨的技术底气正面回应:
质疑 1(来自管理层/业务方):“我们已经花大价钱买了企业 VPN,为什么还要折腾零信任?”
- 怀疑论观点: 现有的防火墙和 VPN 跑得很稳定,重构一套基于身份的访问体系费时费力,纯属重复投资。
- 架构事实真相: VPN 给予的是粗粒度的“网络级信任”——一旦用户通过账号密码拨入,就等同于被直接置入了内网之中。在 APT 攻击盛行的今天,一台普通的开发笔记本失陷,攻击者就能以这台电脑为跳板,直接利用内网扫描并攻击整个网段下的财务、研发与生产服务器。零信任从根本上消除了“网络准入”这一概念:用户永远进不了内网底层;每次访问仅被代理至特定的单一应用,且随时受控于终端健康度,从而把单点失陷的爆炸半径彻底限制死。
质疑 2(来自研发与架构团队):“每个微服务请求都做鉴权和 mTLS,系统延迟不会直接雪崩吗?”
- 怀疑论观点: 内部微服务调用量高达数十万 QPS,增加双向证书握手和复杂的策略比对,系统 p99 延迟必然严重恶化。
- 架构事实真相: 零信任在设计上天然坚持控制平面(PDP)与数据平面(PEP)的彻底解耦。内部代理绝不会为每一个数据包去发起远端网络询问。在东西向通信中,无论是 Sidecar 还是内核态 eBPF,都是在本地内存中直接基于预先同步好的 RBAC 规则和 TLS 1.3 会话复用进行快速校验。实测带来的开销普遍稳定在 (Sidecar)甚至 以内(eBPF),对绝大多数分布式业务而言几乎不可感知。
质疑 3(来自安全与合规审计团队):“把内部应用挂在反向代理后对外暴露,不是比藏在纯内网更危险吗?”
- 怀疑论观点: 原本藏在内网私有地址的服务器,现在有了公网域名的反向代理,相当于增大了暴露在公网上的攻击面。
- 架构事实真相: 内部应用本身绝不在公网暴露任何 IP 地址或开放端口,它们始终静默在私有 VPC 深处。暴露在外的是具备抗 DDoS 清洗和 WAF 防护能力的强安全代理入口。更重要的是,在没有通过客户端强证书验证、企业 IdP 认证以及终端安全基线达标之前,任何来自公网的非授权请求连后端的 TCP 握手都无法建立,网络包在边缘就会被丢弃,防御纵深远胜于脆弱的内部局域网。
6.3 常见技术问题 (FAQ)
什么是 NIST SP 800-207 规范中的 4 大核心逻辑实体?
4 大核心逻辑实体是主体(发起操作的人或机器)、资源(被保护的目标数据或服务)、策略执行点 PEP(拦截流量并坚决执行安全指令的网络代理)以及策略判定点 PDP(集中计算并输出访问判定的策略大脑,内部包含策略引擎 PE 与策略管理器 PA)。
零信任与传统企业 VPN 的本质差异是什么?
传统 VPN 采用“一经认证、内网通行”的粗粒度网络准入,极易引发横向移动攻击;零信任绝不赋予全网信任,而是坚持“从不信任、始终验证”,在每次请求时根据主体身份与设备实时健康度,精准授予特定应用的最小访问权。
策略执行点 (PEP) 与策略判定点 (PDP) 的区别是什么?
PEP 坐落在真实的业务通信流量路径上,专职拦截数据并严格执行通行、阻断等动作,自身不具备复杂判定逻辑;PDP 则完全脱离流量通道,专职汇集各方环境信号,基于安全策略库进行实时逻辑运算,并指导 PEP 进行拦截或放行。
什么是 SPIFFE/SPIRE,为什么它是东西向零信任的基石?
SPIFFE 是一套开源标准,为分布式集群中的每一个软件服务提供无法伪造的机器密码学身份(SVID);SPIRE 是其参考实现,能够结合宿主机及容器进程特征自动签发和按需轮换超短期 X.509 证书,彻底替代不可靠的 IP 鉴权。
实施东西向微隔离会导致微服务性能大幅下降吗?
不会。因为策略计算与执行已经彻底解耦,代理层在本地节点内存或内核空间中完成本地证书核验与规则匹配,无需远程阻塞查询。Sidecar 模式带来的延迟通常小于 1 毫秒,无边车 eBPF 模式更可压缩至 0.2 毫秒以下。
6.4 承前启后:API 网关到底该置于何处?
在这篇文章中,我们完整梳理了 NIST SP 800-207 的标准架构图谱:4 大实体、4 大平面,以及南北向与东西向两大操作域各自的防护范式。
但你一定已经敏锐地觉察到了一个刻意留白的问题:在上述架构中,我们尚未提及企业级的 API 网关(如 Apigee),也未讨论外部生态开发者凭证与 API 资产管理。
在真实的大型企业系统中,服务网格固然精于处理东西向集群内部的机器身份与链路加密,但它完全不理解 API 商业化、开发者配额、复杂的报文转换或多租户签约;而公网负载均衡器虽然能抵御网络泛洪,却对深度 API 契约和业务级权限一无所知。
在接下来的第 2 篇中,我们将以此为切入点,深入探讨 API 网关与零信任体系的无缝咬合:
- Apigee Hybrid 的 Split-Plane 架构是如何物理级完美映射 NIST 规范中 PDP 与 PEP 的精妙分离的。
- 如何构建一个身份门面 (Identity Facade):在边缘平滑终结外部复杂凭据,动态洗发短期且不可伪造的内部 JWT 声明,并安全传递给内部微服务集群。
- 针对当下火热的自主 AI Agent 场景,如何借助 RFC 8628 (移动设备授权码流) 彻底消灭静态 API Key 的泄露风险。
- 在微服务与网关共存的环境下,如何清晰界定 API 网关与服务网格的职责边界,彻底告别架构重叠与不必要的延迟税。
参考文献与延伸阅读 (Sources and References)
本文的技术架构与论证推导严格锚定于本项目的零信任权威知识库与行业主流技术规范:
1. 知识库所引用的公共架构与组件技术文档
以下公开参考文献与架构指南摘自底层知识库中关于零信任基础设施组件的论证素材(已排除具体的 Apigee 产品专用链接):
- Google Cloud Identity-Aware Proxy (IAP) 公钥端点 (JWKS) — Google Cloud。下游 PEP 在南北向上下文感知流程中用于验证数字签名断言 (
x-goog-iap-jwt-assertion) 的公钥集合(对应第 4.2 节)。 - Google Cloud Web 与 API 保护方案 (WAAP) — Google Cloud。深度融合 Cloud Armor WAF 与 IAP 的边缘防线参考架构方案(对应第 4.1 节)。
- Envoy Proxy SSL/TLS 安全架构官方文档 — Envoy Project。关于 mTLS 配置上下文、CA 信任根验证及 SAN 证书提取绑定的权威架构指南(对应第 3.1 及 5.2 节)。
- NGINX HTTP SSL 模块文档 — NGINX Documentation。反向代理配置客户端证书强制双向校验的技术参考(对应第 4.2 节)。
- F5 BIG-IP Client SSL 双向认证技术指南 — F5 DevCentral。应用交付控制器 (ADC) 落地硬件加速客户端证书校验与 mTLS 卸载的架构指南(对应第 4.1 节)。
- Google Cloud 负载均衡架构全览 — Google Cloud。关于在边缘落地 TLS 卸载、mTLS 透传与 NEG 后端路由的拓扑参考(对应第 4.1 节)。
2. 权威行业标准与官方协议规范
- NIST Special Publication 800-207: Zero Trust Architecture (2020 年 8 月) — Scott Rose, Oliver Borchert, Stu Mitchell, Sean Connelly。美国国家标准与技术研究院 (NIST)。DOI: 10.6028/NIST.SP.800-207。确立零信任四大逻辑实体、控制面与数据面分离及三大核心原则的奠基性规范。
- SPIFFE & SPIRE 规范文档 — 云原生计算基金会 (CNCF 毕业项目)。统一机器身份标识 URI 命名体系及 X.509 SVID 自动化签发证明标准。
- OpenID 持续访问评估配置文件 (CAEP) / 共享信号与事件 (SSF) — OpenID 基金会共享信号工作组。定义跨系统异步发布安全事件与动态撤销会话的核心标准。
- IETF RFC 8417: 安全事件令牌规范 (Security Event Token, SET) (2018 年 7 月) — P. Hunt 等。互联网工程任务组 (IETF)。定义承载实时安全威胁与状态变更的 JWT 格式规范。
3. 作者背景说明与框架边界声明
- 作者背景与写作动机: 导言中关于生成式 AI 带来的安全态势挑战,以及作者基于在 Google Cloud 上支持 Apigee 产品的工程实践经验所萌生的写作初衷,属于作者的第一人称纪实分享。
- “4 大平面”分类法声明: NIST SP 800-207 标准行文主要界定了控制平面与数据平面;本文将外围的身份管理与环境遥测分别升格提炼为“身份平面”和“上下文与信号平面”,是吸收了业界大型云原生落地经验后的工程抽象,旨在方便读者建立模块化心智模型。
- CAEP 报文示例说明: 第 4.3 节中的 JSON 数据块为帮助读者具象理解 CAEP 运作而依照标准语法构造的概念示意示例,在具体系统实现时应核对对接厂商对最新 OpenID Schema 的字段支持情况。